| |
 |
| |
|
| |
 |
| |
| 1.
최고의 성능 보장 |
| |
『
Network Processor 기반의 설계 』
Absolute IPS의 침입 방지 처리는 고성능/고집적의 네트워크 프로세서와 주변 하드웨어
로직이 중심이
됩니다.
-
10Gbps 라인 속도를 유지하면서 L7까지 자유롭게 패킷 처리
-
Search 엔진 (CAM)을 통해 세션처리 및 lookup을 신속하게 수행
-
내장된 Frame memory로 빠른 마이크로 코드 처리
-
캐시형 카운트 메모리를 통해 세션 관리 및 rate control 처리
『 BPMTM
알고리즘 (Bi-parallel matching algorithm)을 통한 신속하고 정확한
공격 탐지』
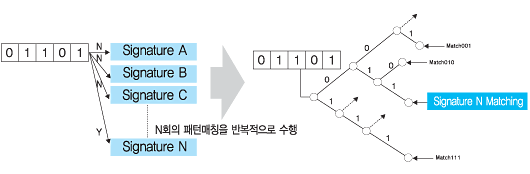
Absolute IPS는 패킷 당 한 번의 비교로 해당 공격 signature를
찾아내도록 고안된 최적 BPM 알고리즘을
수행합니다. 패킷을 실시간으로 분류해 내는 고집적 ASIC인 CCP(Contents Classification
Processor)는
signature를 저장하는 전용 캐시 메모리와 최적화된 BPM 알고리즘으로 구성되어
있어,
시간지연(12-24 microsecond)이 거의 없이 실시간 탐지와 방지를 수행합니다.
|
|
| |
 |
| |
| 『 8Gbps Throughput - Deep
Packet Inspection을 수행하며 Wire Speed 보장 』 |
Absolute IPS는 Deep Packet Inspection을 수행하면서 한
개의 패킷도 놓치지 않으면서
최대 8Gbps의 성능을 보장합니다. |
| |
| 『 Packet-size Independence
- 64 바이트의 패킷 처리에도 완벽한 성능 보장 』 |
모든 패킷 사이즈에 대해서도 전혀 성능 저하가 없습니다.
이는 Pentium III CPU 150개 이상의 처리 성능을 의미합니다. |
| |
| 『 최소한의 Latency (≤ 30 microseconds)
』 |
방대한 패킷을 검색하는 과정에서 시간 지연은 성능저하의 위험을 수반합니다. Absolute
IPS는
스위치 장비 수준보다 뛰어난 12-24 microsecond의 latency를 유지합니다. |
| |
| 『 3,000,000 Concurrent Session
Rate 』 |
| 초당 3백만 TCP 세션을 동시에 처리함으로써 탐지의 정확성을 기합니다. |
 |
 |
| |
|
| 2.
패턴 기반의 해킹 방 |
| |
| -
Signature-based Intrusion Detection for Known Attacks |
| |
| 『 Deep Packet Inspection
』 |
모든 패킷에 대해서 헤더부터 내용까지 빠짐없이 검사합니다. BPMTM 엔진에서 실시간으로
분류된 정보는
유해 여부를 판단하기 위해 Network Processor로 이동됩니다. |
| |
| 『 정교한 1400개 이상의 패턴 데이터베이스
』 |
5년 이상 축적된 1400개 이상의 해킹 패턴은 방대한 분량의 기존 공격 방식을 탐지해
냅니다.
아울러 신종 공격도 푸쉬(Push) 방식으로 신속하게 자동 업데이트합니다. |
| |
| 『 우회공격 탐지를 위한 Stateful Analysis
』 |
Stateful analysis로 패킷 재조합이 필요한 IP Fragmentation,
TCP Segmentation, URL Obfuscation을
차단합니다. |
|
|
| |
|
| 3.
신종 공격과 유해 트래픽의 지능적 방어 |
| |
| -
Anomaly Detection for Unknown Attacks |
| |
| 『 Self-learning process
』 |
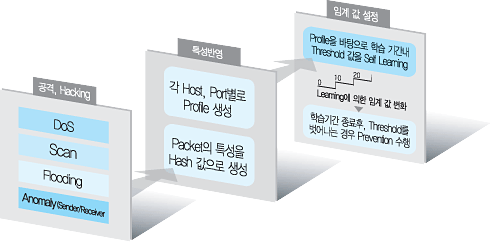
세밀한 침입 대응 방안을 마련하기 위해서 관리자의 직관에 의존하지 않고 자체 학습
(self-learning) 과정을
통해 고객의 네트워크 환경을 분석합니다. 총 트래픽 양과 프로토콜별 사용 유형을 알기
위해서 포트(port)별,
호스트별로 프로파일을 형성하며, 이를 기반으로 해쉬 테이블을 거쳐 임계치(threshold)를
생성합니다. |
| |
 |
| |
| 『 1,000,000 DOS profiles를
통한 전체 상태(states) 모니터링 』 |
일단 IPS가 실행 중에는 모든 트래픽의 상태(states)를 세션 테이블에 저장합니다.
네트워크 프로세서와 연동된 캐쉬 메모리는 최고 1,000,000 DOS 프로필을 저장하면서
states의 유해성 여부에 대한 모니터링을 합니다. |
| |
| 『 Anomaly에 대한 실시간 탐지와 rate
control 』 |
지능적으로 생성된 임계치에 기준해서 비정상 운영에 대한 판단을 수행하여 적합한 rate
control이
항상 이루어지도록 보장합니다. 수백만의 세션 상태를 기반으로 Dynamic한 결정 과정을
거치기 때문에
정확도와 세밀함에서 월등합니다. |
|
|
| |
|
| 4.
최소화된 오탐율 (Minimized False-Positives & False-Negatives)
|
| |
IPS에서
오탐율의 수치는 네트워크에 치명적인 영향을 줍니다.
Absolute IPS는 이를 최소화하기 위해 다음과 같은 목표를 구현하였습니다. |
| |
| 『 Implementation
Objective 』 |
- Known Attack에 대한 정교한 패턴 인식
- 지능형 시스템에 의한 임계치 생성
- TCP Flow 기반의 탐지 (3백만 session 동시 지원)
- Zero packet loss & No performance degradation |
|
| |
|
|
| |
|
| 5.
가상 센서 (Virtual Sensor) |
| |
| 『 한 대의 IPS로 수대의 IPS를 운영하는
효과 』 |
Absolute IPS는 복수의 네트워크 세그먼트를 독립적으로 지원하며,
1대의 제품으로 여러 설정을 동시에 실현할 수가 있습니다. 결국 수대의 IPS를 보유하는
효과가 있습니다. |
| |
| 『 Low TCO (Total Cost of
Ownership) 실현 』 |
전체적인 네트워크 밴드폭(bandwidth)을 효율적으로 활용할 수 있으며,
여러 대를 별도로 구매하는 것보다 가격적으로 유리하고 생산성을 극대화합니다. |
| |
| 『 각 세그먼트 별로 독립적인 규칙 설정 』 |
세그먼트 별로 독립적인 룰(rule)을 통하여 부서별, 위치별, 기능별로 관리할 수
있습니다.
예를 들어 학사행정에 관계된 네트워크 세그먼트에는 높은 보안성을 보장하기 위한 엄격한
rule을,
기숙사 네트워크는 상대적으로 덜 엄격한 rule을 설정하여 관리할 수 있습니다. |
|
|
| |
|
| 6.
IPF™ - 인프라 보호 기능(Infrastructure Protection Filtering) |
| |
신종 웜들은 네트워크 상에서 대량의 트래픽을 유발하여 네트워크 인프라를 구성하는
주요 네트워크 장비에 과부하를 주어 정상적인 서비스를 중단시키는 공격을 합니다. Absolute
IPS는
네트워크를 구성하는 주요 장비의 상태(states)도 모니터링함으로서 DoS공격에 종합적으로
대응합니다. |
| |
| 『 각 호스트 및 네트워크 장비의 상태(states)
저장이 용이 』 |
Absolute IPS는 복수의 네트워크 세그먼트를 독립적으로 지원하며, 1대의 제품으로
여러 설정을
동시에 실현할 수가 있습니다. 결국 수대의 IPS를 보유하는 효과가 있습니다. |
| |
| 『 실시간 모니터링 및 네트워크 자원의 가용성
유지 』 |
IPF™로 설정된 장비에 대해서는 트래픽 양 및 이상 상태를 실시간으로 모니터링하면서
유해 트래픽을
drop시키거나 rate control을 수행함으로써 악성 코드가 이런 장비를 통해 퍼지거나
가용성(availability)에
영향을 주는 것을 근본적으로 차단합니다. |
|
|
| |
|
| 7.
절대적 안정성 보장 (Robustness for Mission Critical Service) |
| |
| 신종 웜들은 네트워크 상에서 대량의 트래픽을 유발하여 네트워크 인프라를 구성하는 주요
네트워크 장비에 과부하를 주어 정상적인 서비스를 중단시키는 공격을 합니다. Absolute
IPS는 네트워크를 구성하는 주요 장비의 상태(states)도 모니터링함으로서 DoS공격에
종합적으로 대응합니다. |
| |
| 『 Redundant Power (Hot Swap)
』 |
POF(Points of Failure)가 높은 파워에 대해서는 redundant
체제로 구축했습니다.
한편 시스템 내부의 중요한 컴포넌트에 대해서도 이중 장치를 구성했습니다. |
| |
| 『 Bypass Control 』 |
최악의 상황으로 시스템에 불의의 문제가 발생하더라도 자동으로 IPS 장비를 거치지
않고 외부의 bypass
장비를 통해서 네트워크가 연결되도록 구현되어, 어떤 경우에도 네트워크가 끊어지는 일이
없습니다. |
| |
| 『 HA 지원 』 |
| 제품의 가용성을 보장하기 위해서 일반 방화벽, 스위치 장비에 존재하는 HA 기능을
완벽하게 수행합니다. |
| |
| 『 Module화 된 설계로 신속한 대응 』 |
| 유지 보수 시에 신속하게 컴포넌트 교체가 이루어지도록 객체별로 모듈화시켰습니다. |
|
|
| |
|
| 8.
Application Control |
| |
| 『 Peer to Peer 제어 』 |
P2P는 다양한 서비스를 창출하고 있지만 불필요한 트래픽을 기하급수적으로 발생시켜
네트워크 자원을
낭비하게 만듭니다. Absolute IPS는 정밀한 프로토콜 분석으로 P2P 서비스를
로그인 제한은 물론
다양한 서비스별로 제어할 수 있으며, rate control을 통해 QoS를 실현합니다. |
| |
| 『 메신저 제어 』 |
메신저 서비스를 통한 정보 유출은 새로운 형태의 위협입니다. Absolute IPS는
메신저의 사용 허가는 물론
파일의 upload / download 단위까지 제어합니다. |
| |
| 『 스팸메일 차단 』 |
스팸메일을 등급별, 개인별로 세밀하게 제어할 수가 있습니다. 하드웨어적으로 구현되어
특별 설계된 메모리에 리스트가 저장되기 때문에 전혀 성능에 영향을 주지 않습니다. |
| |
| 『 URL Filtering 』 |
유해 사이트에 대한 정보를 캐시 메모리(cache memory)에 저장시켜 실시간으로
특정 사이트의 접근 제어 및 차단을 구현합니다. |
|
|
| |
|
| 9.
관리의 편이성 |
| |
| 『 Setup Wizard를 통한 간편한 설정
』 |
복잡한 네트워크 환경에서 설정을 쉽게 할 수 있도록 Setup Wizard를 통해
가이드를 합니다.
기존의 어떤 보안 장비보다 간편한 체계로 구성되어 있습니다. |
| |
| 『 Auto Media Selection 및
Auto Negotiation 』 |
Auto Media Selection 기능을 통해 별도의 조작없이 광(fiber)나
copper 어느 곳에나 연결 가능하도록
구성할 수 있습니다. 따라서, 타 장비와의 인터페이스에 전혀 영향을 받지 않으며, Auto
Negotiation을 통해
이더넷(Ethernet) 망에도 바로 연결이 가능합니다. |
| |
| 『 직관적인 GUI와 다양한 모니터링 및 리포팅
기능 』 |
사용자가 쉽게 상태를 이해하고 관리할 수 있도록 직관적인 인터페이스를 구성했습니다.
아울러 실시간으로 파악된 데이터를 다양하게 표현할 수 있는 유틸리티를 제공합니다. |
| |
| 『 대용량 로그 처리를 위한 DBMS 지원
』 |
IPS의 트래픽의 분량이나 분석 정도는 기존 제품의 차원을 뛰어 넘습니다. Absolute
IPS는 보다 전문적인
데이터 관리를 위해 MDB, MS SQL등의 기존 DBMS와의 직접적인 인터페이스를 제공합니다. |
|
|
| |
|
|